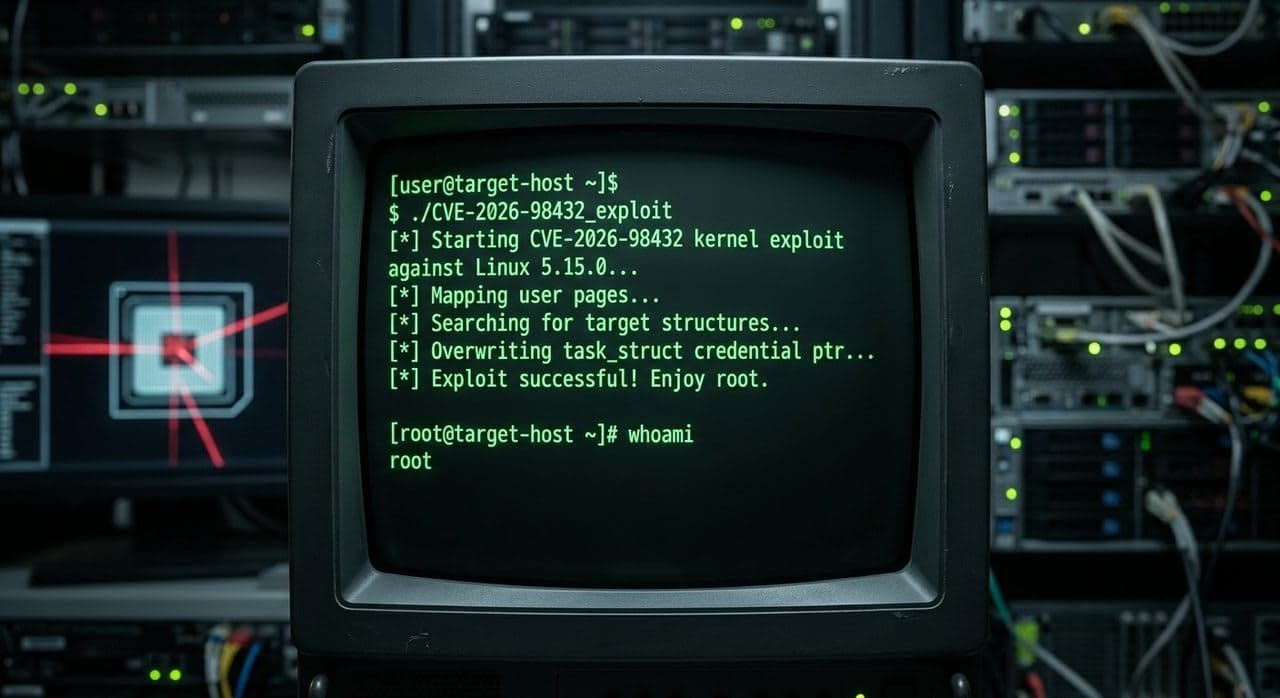
Невышедшая исследовательская модель Claude от Anthropic показала, на что уже способен ИИ в области безопасности. Получив общее задание, модель полностью самостоятельно разработала рабочий эксплойт для уязвимости ядра Linux CVE-2026-98432 примерно за 53 минуты.
Что за уязвимость?
Баг присутствует начиная с Linux 4.4 и связан с обработкой IPv4 TCP-соединений. В определённый момент два ядра процессора могут одновременно работать с одними и теми же данными:
- одно ядро освобождает память,
- второе продолжает её читать.
Возникает классическая ошибка use-after-free в пространстве ядра, позволяющая повредить память и при удачном подборе примитивов получить исполнение произвольного кода. Национальная база уязвимостей США (NVD) оценила её в 9,8/10 по CVSS, тогда как Red Hat даёт 5,9 балла, отмечая сложность надёжной эксплуатации гонки между ядрами.
Опасность в том, что для атаки не нужна учётная запись и действия пользователя — достаточно установить TCP-соединение с сервером.
Как действовал Claude
В демонстрации Anthropic от 27 октября Claude:
- сначала обошёл защиту KASLR (случайное размещение ядра в памяти) примерно за 48 минут;
- затем за ещё 5 минут перехватил управление и выполнил команду от имени
root.
Для показа использовался MPTCP (Multipath TCP), удобный для демонстрации удалённой атаки, однако сама уязвимость не ограничена этим расширением.
Патчи и текущее состояние
Исправления уже включены в основную ветку и стабильные ядра:
- 5.10.272, 5.15.223, 6.1.190, 6.6.159,
- 6.12.113, 6.18.56, 7.2.10, 7.3.
Ubuntu готовит обновления, Red Hat отложила выпуск патча для RHEL. Сообщений о реальных атаках с использованием CVE-2026-98432 пока нет; уязвимость не входит в каталог активно эксплуатируемых угроз CISA.
Для тех, кто использует Linux в маршрутизаторах, шлюзах и других embedded-устройствах, вывод очевиден: проверьте версию ядра и планируйте обновление до патченных релизов.
Источник: iXBT