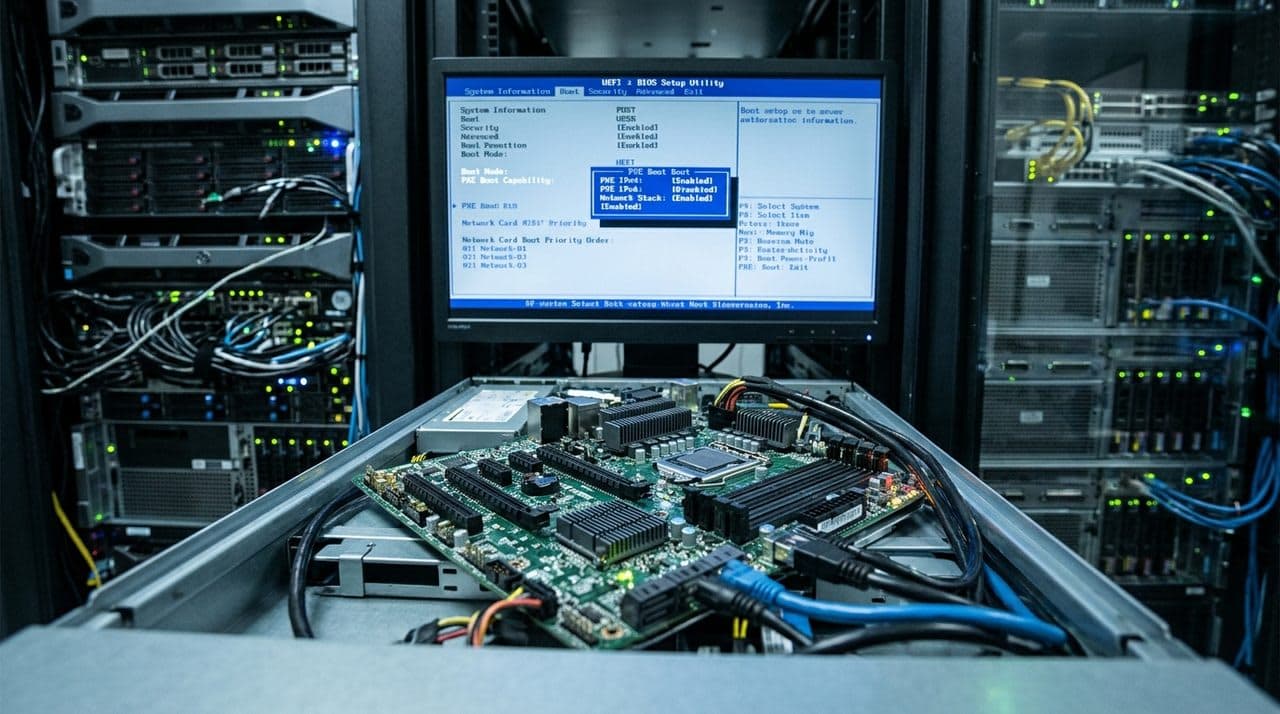
Dünyadakı server və data mərkəzi parkının böyük hissəsində istifadə olunan UEFI firmware-də yeni kritik zəiflik aşkarlanıb. CVE-2026-97631 identifikatorlu bu problem 9.5/10 şiddət balına malikdir və açıq mənbəli TianoCore EDK II (EDK2) kod bazasındakı PXE-Base Code driver-dən (NetworkPkg/UefiPxeBcDxe) qaynaqlanır.
Zəifliyin mahiyyəti
Zəiflik ICMP səhv mesajlarını emal edən PXE şəbəkə stack-indəki buffer overflow-dur. PXE boot zamanı drayver ICMP error paketlərini 504 baytlıq Mode.IcmpError sahəsinə kopyalayır. Lakin həm IPv4, həm də IPv6 handler-lərində (PxeBcIcmpErrorDpcHandle, PxeBcIcmp6ErrorDpcHandle) uzunluq yoxlanması səhvdir:
- 504 baytdan uzun mesajlar yenə də bu sahəyə yazılır;
- pointer yığılan uzunluğa görə irəlilədilir;
- nəticədə hücumçu nəzarətində olan baytlar qonşu yaddaşı üstələyir.
Bu, UEFI mühitində, ring 0 səviyyəsində istənilən kod icrasına gətirə bilər – Secure Boot və TPM kimi müdafiələr işə düşməzdən əvvəl.
Kimlər risk altındadır?
Zəiflik yalnız şəbəkə üzərindən PXE boot edən sistemlərə aiddir. Ev/ofis kompüterləri, yalnız diskdən boot edən PC-lər praktik olaraq təsirlənmir. Risk qrupuna bunlar daxildir:
- server və storage avadanlığı;
- data mərkəzi infrastrukturunda PXE ilə provisioning edən qurğular;
- EDK2 əsaslı UEFI istifadə edən OEM plata istehsalçıları və bulud provayderləri.
Hücum üçün şərtlər:
- lokal şəbəkəyə aşağı səviyyəli çıxış (insayder, APT, ransomware qrupları və s.);
- hədəfin firmware build-inin və ünvan məkanının dəqiq öyrənilməsi (exploit hər model/versiya üçün ayrıca tənzimlənməlidir);
- hücum ICMP error kimi unicast paketlə PXE boot pəncərəsi ərzində həyata keçirilir.
Nə etməli?
Bu, klassik "forever day" nümunəsidir: EDK2 kodu 16 ildir mövcuddur, milyonlarla qurğuya yayılıb və hamısını yeniləmək real olaraq illər çəkəcək. TianoCore və bəzi istehsalçılar artıq patch hazırlayıb.
Sistem administratorları üçün tövsiyələr:
- PXE istifadə edən bütün server modelləri üçün BIOS/UEFI updatelərini izləyin və tətbiq edin;
- PXE-ni ehtiyac olmayan sistemlərdə deaktiv edin;
- idarə olunan şəbəkələrdə PXE VLAN-larını sərt şəkildə segmentləşdirin və ICMP trafikini filtr edin;
- inventar səviyyəsində hansı platada EDK2 və PXE aktiv olduğunu xəritələndirin.
UEFI zəncirində əvvəlki LogoFail, PixieFail, BootHole, BlackLotus kimi hücumlar göstərir ki, boot mərhələsindəki xırda səhvlər belə bütün təhlükəsizlik arxitekturasını neytrallaşdıra bilər. CVE-2026-97631 də həmin sinifdədir və uzun müddət sahədə qalacağı gözlənilir.
Mənbə: Gündəm · arstechnica.com