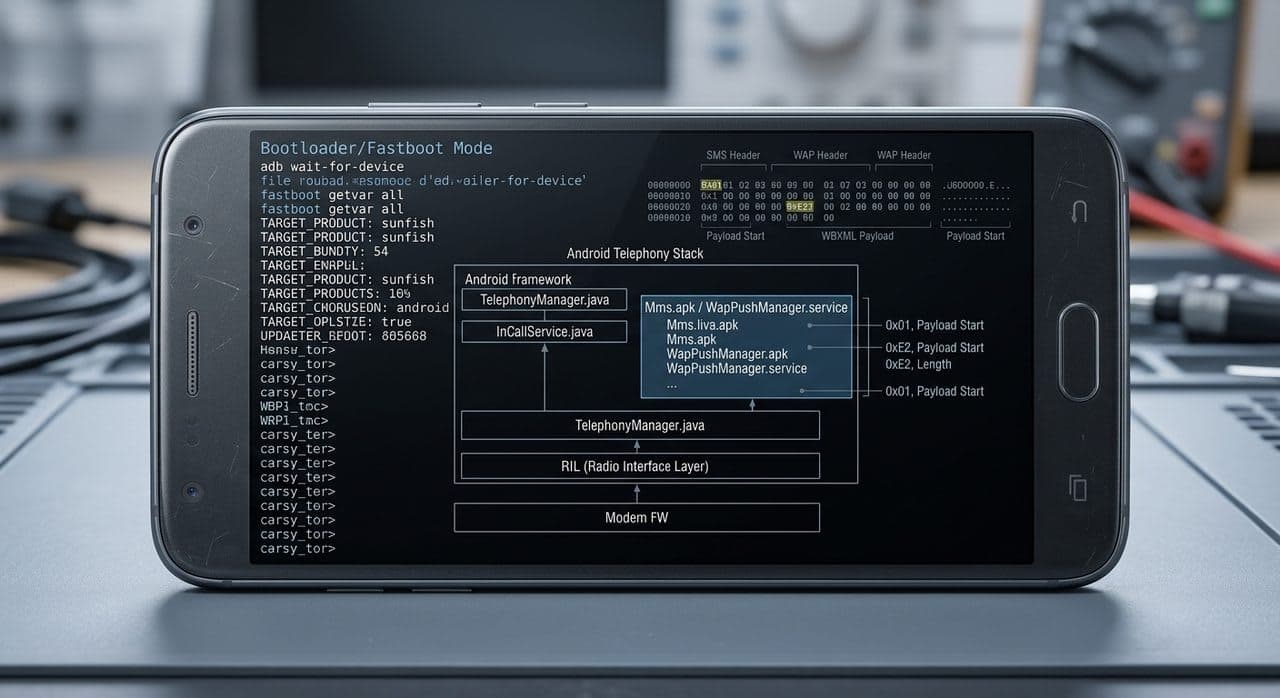
Təhlükəsizlik tədqiqatçısı Mark Blah Android-də “SMS of Death” kimi tanınan yeni boşluq üçün proof-of-concept exploit dərc edib. CVE-2026-58882 kimi izlənən bu zəiflik sayəsində hücumçu yalnız qurbanın nömrəsini bilməklə, xüsusi formatlanmış WAP Push SMS göndərərək telefonu uzaqdan sıradan çıxara bilər.
Necə işləyir?
Boşluq Android-in əsas telephony framework-dəki WapPushOverSms.decodeWapPdu() funksiyasında baş verən başlıq uzunluğunun düzgün yoxlanmaması ilə bağlıdır. WAP Push mesajında olan uintvar başlıq uzunluğu long kimi oxunur, heç bir sərhəd yoxlaması olmadan int-ə cast olunur və birbaşa massiv ölçüsü kimi istifadə edilir:
```java
int headerLength = (int) pduDecoder.getValue32();
byte[] header = new byte[headerLength];
```
Xüsusi hazırlanmış 8 baytlıq WAP Push PDU:
01 06 88 80 80 80 00 BE → port 2948-ə data SMS kimi
burada 5 baytlıq 88 80 80 80 00 dəyəri 0x80000000-a çevrilir, int kimi -2147483648 olur və new byte[-2147483648] zamanı NegativeArraySizeException atılır. Bu istisna tutulmadığı üçün com.android.phone prosesi çökür, aktiv zənglər (o cümlədən təcili zənglər) kəsilir və 1–2 saniyəlik şəbəkə itkisi yaranır.
Mesaj gələn qutuda görünmür, göndərənin nömrəsi əks olunmur – tam sıfır interaksiyalı, səssiz DoS hücumudur.
Təsir və hansı versiyalar təhlükədədir?
Tədqiqatçının testlərinə görə:
- Təxminən 20 zərərli SMS cihazı uzun müddət istifadə olunmaz edir;
- Operator mesajın çatmadığını düşündüyü üçün təkrar göndərir, hər dəfə telefon yenidən çökür;
- Android 12-də bəzi cihazlar təxminən hər 90 saniyədən bir recovery rejiminə reboot olub, praktik olaraq factory reset tələb edib.
Boşluq Android 12–17 kodunda mövcuddur, lakin Google-un 2026 oktyabr təhlükəsizlik yeniləməsi yalnız Android 14–17 üçün fix yayıb. Android 12 və 13 artıq təhlükəsizlik pəncərəsindən kənarda olduğuna görə rəsmi patch almır.
ADB üzərindən content://sms/raw cədvəlindən zərərli WAP Push qeydlərini silməklə bərpa üsulu @sakisdog tərəfindən sənədləşdirilib, amma bu, yalnız texniki istifadəçilər üçün real seçimdir.
Google-un patch-i və nə etməli?
Google-un “Fix remote DoS in decodeWapPdu” adlı commit-i istisnaları daha geniş tutaraq NegativeArraySizeException səbəbindən prosesi çökdürməməyə və uğursuz dekod zamanı zərərli mesajı SMS bazasından silməyə başlayır. Bu, həm real vaxtda çöküşü, həm də reboot loop-u aradan qaldırır.
Dəstəklənən cihazlarda 2026 oktyabr Android təhlükəsizlik yeniləməsini quraşdırmaq mütləqdir. Köhnə Android 12–13 cihazlarında isə risk qalır; xüsusilə təcili zənglərdən asılı olan istifadəçilər üçün bu, artıq ciddi təhlükəsizlik və etibarlılıq problemidir.
Mənbə: Google, Gündəm · bleepingcomputer.com