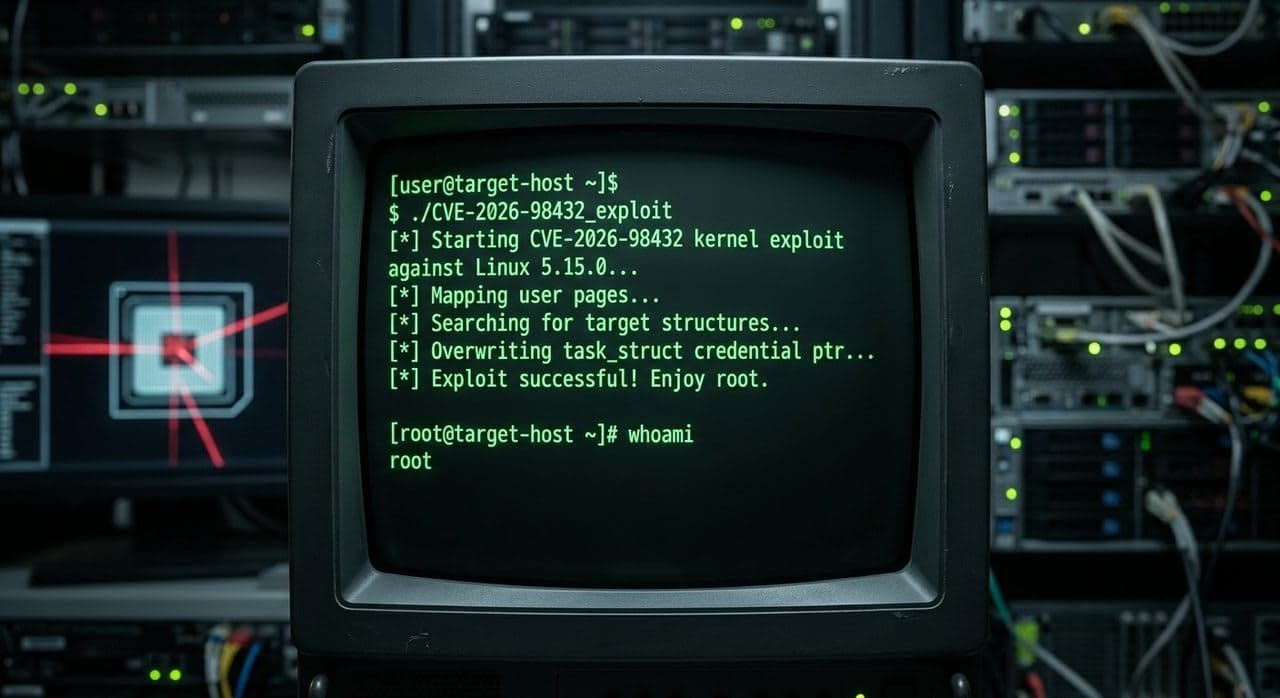
Anthropic-in hələ buraxılmamış Claude tədqiqat modeli təhlükəsizlik icmasını silkələyən nəticə göstərib: İİ CVE-2026-98432 üçün tam işlək Linux nüvə eksploitini cəmi 53 dəqiqəyə özü yazıb.
Hansı zəiflikdir?
Söhbət Linux 4.4 versiyasından bəri mövcud olan, IPv4 TCP emalı ilə bağlı use-after-free tipli səhvdən gedir. İki prosessor nüvəsi eyni yaddaş sahəsinə paralel müraciət etdikdə:
- biri həmin yaddaşı azad edir,
- digəri isə onu oxumağa davam edir.
Bu, nüvə yaddaşının korlanmasına və müəyyən şərtlərdə kod icrasına nəzarətin ələ keçirilməsinə imkan verir. NVD zəifliyə CVSS 9.8/10, Red Hat isə yarış şəraitinin mürəkkəbliyinə görə 5.9 bal verib.
Xüsusilə təhlükəli məqam: hücuma başlamaq üçün heç bir hesab və ya istifadəçi hərəkəti tələb olunmur, sadəcə TCP qoşulması kifayətdir.
Claude nə edib?
Anthropic-in 27 oktyabr nümayişində Claude:
- nüvənin KASLR müdafiəsini (yaddaşda təsadüfi yerləşdirmə) təxminən 48 dəqiqəyə yan keçib;
- daha 5 dəqiqəyə isə idarəni ələ keçirib və
rootsəlahiyyəti ilə komanda icra edib.
Demo üçün MPTCP (Multipath TCP) istifadə olunub, lakin zəiflik yalnız bu genişlənmə ilə məhdudlaşmır – sadəcə uzaqdan hücumu göstərmək üçün rahat ssenaridir.
Hansı nüvə versiyaları düzəldilib?
Patçlar artıq əsas Linux ağacına və stabil seriyalara daxil edilib:
- 5.10.272, 5.15.223, 6.1.190, 6.6.159,
- 6.12.113, 6.18.56, 7.2.10, 7.3.
Ubuntu yeniləməni hazırlayır, Red Hat isə RHEL üçün patçı hələlik təxirə salıb. CVE-2026-98432 ilə real hücumlar qeydə alınmayıb və CISA-nın aktiv istismar olunan zəifliklər kataloquna daxil edilməyib.
Embedded sistemlərdə Linux istifadə edən oxucular üçün ən vacib addım: nüvə versiyanızı yoxlayın və uyğun stabil, patçlanmış versiyaya keçidi gecikdirməyin.
Mənbə: iXBT